Domain leistungsmessgeraet.de kaufen?
Wir ziehen mit dem Projekt
leistungsmessgeraet.de um.
Sind Sie am Kauf der Domain
leistungsmessgeraet.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain leistungsmessgeraet.de kaufen?
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **

Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
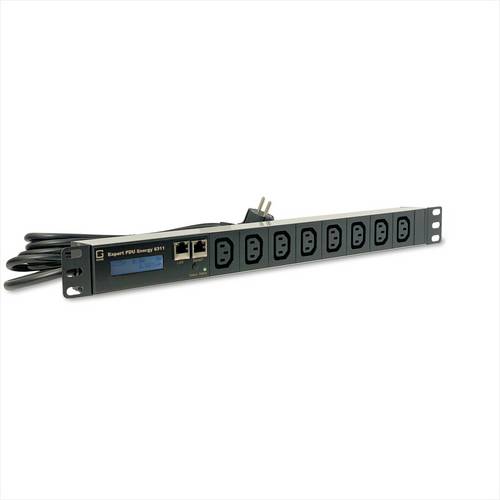
GUDE 8311-16 metered PDU, 20x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke Der Expert PDU Energy 8311-15 ermöglicht die Stomverteilung sowie Messung von Energie, Strom und Spannung über ein TCP/IP-Netzwerk. Auf der Gerätevorderseite befinden sich 20 Lastausgänge: 4 mit IEC C19 und 16 mit IEC C13-Anschluss. Dabei verfügt die Power Distribution Unit über SNMPv3, SSL und IPv6-Fähigkeit und unterstützt Telnet, Radius und Modbus TCP. Zwei Energiezähler sind in die metered PDU integriert und erlauben die Messung einer Vielzahl elektrischer Größen. Eine gut ablesbare beleuchtete LCD-Anzeige (zweizeilig) gibt Aufschluss über alle relevanten Informationen des Geräts. Dank Sensoranschluss können mit optional erhältlichen Sensoren Umgebungstemperatur, Luftfeuchtigkeit und Luftdruck überwacht werden.615,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Henke, Thorsten: Leitfaden Korrektur und BewertungLeitfaden Korrektur und Bewertung , Orientierungshilfe für den alltäglichen Korrektur-Marathon Wie werden frei verfasste Schülertexte korrigiert? Nach welchen Maßgaben werden Klassenarbeiten und Klausuren mit offenen Antwortformaten überhaupt bewertet? Wie kann die zeitraubende Korrekturtätigkeit möglichst verlässlich und transparent gestaltet werden? Diese Fragen stellen sich nicht nur viele Referendare, Quereinsteiger und angehende Lehrkräfte. Selbst erfahrene Lehrerinnen und Lehrer sind bisweilen unsicher, wenn sie ihre Korrekturen Schülern, Eltern oder Kollegen gegenüber erläutern oder rechtfertigen müssen. Was in der Lehrerausbildung oft nur am Rande vermittelt wird - das greift dieser fächerübergreifende und praxisorientierte Leitfaden auf. Mit vielen anschaulichen Korrekturbeispielen schafft er Orientierung im alltäglichen Korrektur-Marathon. Der Autor schlägt nicht nur Qualitätsmaßstäbe vor, sondern systematisiert auch Fehler und Korrekturzeichen - ein Ansatz, der in der Fachliteratur bislang nicht konsequent verfolgt worden ist. Darüber hinaus enthält der Band hilfreiche Tipps, wie die Effizienz von Korrekturen gesteigert werden kann, um den Zeitaufwand einerseits so gering wie möglich zu halten und andererseits nach einem verständlichen und möglichst nachvollziehbaren System individuelle Beurteilungen vorzunehmen. Weg von einer eher ganzheitlichen Beurteilung hin zu einer kriterienorientierten Bewertung, die allen Schülerinnen und Schülern gerecht zu werden versucht! Der Leitfaden richtet sich an Lehrkräfte, die frei verfasste Schülertexte in Klassenarbeiten und Klausuren an einer weiterführenden Schule zu korrigieren und zu bewerten haben. Angesprochen sind vor allem Lehrerinnen und Lehrer für das Fach Deutsch sowie für Fremdsprachen oder für gesellschafts- und sozialwissenschaftliche Fächer. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 202002, Produktform: Kartoniert, Autoren: Henke, Thorsten, Seitenzahl/Blattzahl: 128, Keyword: kriterienorientierte Bewertung; Beurteilung Klassenarbeiten; Qualitätsmaßstäbe, Fachschema: Didaktik / Fachdidaktik~Fachdidaktik~Pädagogik / Schule~Didaktik~Unterricht / Didaktik, Fachkategorie: Didaktische Kompetenz und Lehrmethoden, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Schulen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer, Länge: 231, Breite: 161, Höhe: 8, Gewicht: 233, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 273925124,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie kann Impact Detection dazu beitragen, Unfälle in der Industrie zu verhindern? Welche Technologien werden für die präzise Erfassung von Stößen und Zusammenstößen eingesetzt?
Impact Detection kann dazu beitragen, Unfälle in der Industrie zu verhindern, indem sie frühzeitig potenziell gefährliche Situationen erkennt und Alarm auslöst. Technologien wie Beschleunigungssensoren, Inertialsensoren und Laserscanner werden für die präzise Erfassung von Stößen und Zusammenstößen eingesetzt. Diese Sensoren ermöglichen eine genaue Messung und Analyse von Kräften, die auf Maschinen oder Arbeitskräfte einwirken, um Unfälle zu vermeiden. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Top-Angebote
Produkte zum Begriff Detection:
-
Brandschutztechnische Bewertung und Prüfung elektrischer Anlagen, Fachbücher von Herbert SchmolkeDie Sach- und Brandschadenverhütung bildet im Gesamtzusammenhang der Planung und Errichtung elektrischer Anlagen ein eigenständiges Thema, das leider sowohl in der Ausbildung als auch im Studium der Elektrotechnik nicht immer im erforderlichen Umfang dargestellt wird. Dieses Buch schliesst diese Lücke, indem es die wesentlichen Anforderungen beschreibt, die bei der Planung, Errichtung und Prüfung elektrischer Anlagen zu beachten sind. Hervorzuheben ist in diesem Zusammenhang das bekannte VdS-Richtlinienwerk, in dem die jahrzehntelange Erfahrung der Sachversicherer in Bezug auf Brandschadenverhütung dargelegt wurde. Selbstverständlich müssen auch Themen und Anforderungen erwähnt werden, die über bestehende Normen hinausgehen, da diese lediglich einen Mindestschutz festlegen, der bei einer vorausschauenden Planung der elektrischen Anlage aus der Sicht der Sach- und Brandschadenverhütung nicht immer ausreicht. Wesentliche Inhalte sind unter anderem: Anforderungen zu Planung und Errichtung, zum Beispiel Überstromschutz, Auswahl von Schutzeinrichtungen und von Kabel- und Leitungsanlagen, Anforderungen zur Prüfung aus der Sicht der Sach- und Brandschadenverhütung, Thermografie in elektrischen Anlagen, bauliche Brandschutzmassnahmen und spezielle Anforderungen für feuergefährdete Betriebsstätten.34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
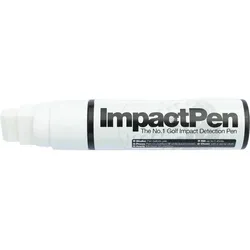
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-16 metered PDU, 20x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke Der Expert PDU Energy 8311-15 ermöglicht die Stomverteilung sowie Messung von Energie, Strom und Spannung über ein TCP/IP-Netzwerk. Auf der Gerätevorderseite befinden sich 20 Lastausgänge: 4 mit IEC C19 und 16 mit IEC C13-Anschluss. Dabei verfügt die Power Distribution Unit über SNMPv3, SSL und IPv6-Fähigkeit und unterstützt Telnet, Radius und Modbus TCP. Zwei Energiezähler sind in die metered PDU integriert und erlauben die Messung einer Vielzahl elektrischer Größen. Eine gut ablesbare beleuchtete LCD-Anzeige (zweizeilig) gibt Aufschluss über alle relevanten Informationen des Geräts. Dank Sensoranschluss können mit optional erhältlichen Sensoren Umgebungstemperatur, Luftfeuchtigkeit und Luftdruck überwacht werden.615,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Ähnliche Suchbegriffe für Detection
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Henke, Thorsten: Leitfaden Korrektur und BewertungLeitfaden Korrektur und Bewertung , Orientierungshilfe für den alltäglichen Korrektur-Marathon Wie werden frei verfasste Schülertexte korrigiert? Nach welchen Maßgaben werden Klassenarbeiten und Klausuren mit offenen Antwortformaten überhaupt bewertet? Wie kann die zeitraubende Korrekturtätigkeit möglichst verlässlich und transparent gestaltet werden? Diese Fragen stellen sich nicht nur viele Referendare, Quereinsteiger und angehende Lehrkräfte. Selbst erfahrene Lehrerinnen und Lehrer sind bisweilen unsicher, wenn sie ihre Korrekturen Schülern, Eltern oder Kollegen gegenüber erläutern oder rechtfertigen müssen. Was in der Lehrerausbildung oft nur am Rande vermittelt wird - das greift dieser fächerübergreifende und praxisorientierte Leitfaden auf. Mit vielen anschaulichen Korrekturbeispielen schafft er Orientierung im alltäglichen Korrektur-Marathon. Der Autor schlägt nicht nur Qualitätsmaßstäbe vor, sondern systematisiert auch Fehler und Korrekturzeichen - ein Ansatz, der in der Fachliteratur bislang nicht konsequent verfolgt worden ist. Darüber hinaus enthält der Band hilfreiche Tipps, wie die Effizienz von Korrekturen gesteigert werden kann, um den Zeitaufwand einerseits so gering wie möglich zu halten und andererseits nach einem verständlichen und möglichst nachvollziehbaren System individuelle Beurteilungen vorzunehmen. Weg von einer eher ganzheitlichen Beurteilung hin zu einer kriterienorientierten Bewertung, die allen Schülerinnen und Schülern gerecht zu werden versucht! Der Leitfaden richtet sich an Lehrkräfte, die frei verfasste Schülertexte in Klassenarbeiten und Klausuren an einer weiterführenden Schule zu korrigieren und zu bewerten haben. Angesprochen sind vor allem Lehrerinnen und Lehrer für das Fach Deutsch sowie für Fremdsprachen oder für gesellschafts- und sozialwissenschaftliche Fächer. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 202002, Produktform: Kartoniert, Autoren: Henke, Thorsten, Seitenzahl/Blattzahl: 128, Keyword: kriterienorientierte Bewertung; Beurteilung Klassenarbeiten; Qualitätsmaßstäbe, Fachschema: Didaktik / Fachdidaktik~Fachdidaktik~Pädagogik / Schule~Didaktik~Unterricht / Didaktik, Fachkategorie: Didaktische Kompetenz und Lehrmethoden, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Schulen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer, Länge: 231, Breite: 161, Höhe: 8, Gewicht: 233, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 273925124,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kompendium der klinischen PrüfungKompendium der klinischen Prüfung , Das Kompendium der Klinischen Prüfung vermittelt in kompakter Form die notwendigen Kenntnisse für die Durchführung von klinischen Prüfungen sowohl von Arzneimitteln als auch von Medizinprodukten. Das Buch bietet eine praxisorientierte Einführung für Mitglieder des Studienteams (Prüfer, die erstmalig an klinischen Prüfungen teilnehmen, Study Nurses) und gibt erfahrenen Prüfern eine aktualisierte Übersicht über die zahlreichen Änderungen regulatorischer Art auf nationaler und europäischer Ebene. Es richtet sich ebenso an Personen, die in unterschiedlichen Institutionen mit der Planung, dem Management und der Qualitätssicherung - wie Monitoring, Audits - von klinischen Prüfungen befasst sind. , Sonstige > Autopflege & Aufbereitung , Erscheinungsjahr: 20250203, Titel der Reihe: ecv basics##, Autoren: Herrlinger, C.~Clemens, N.~Dietrich, B.~Dommisch, K.~Greiling, D.~Kienzle-Horn, S.~Ortland, C.~Scholz, B.~Völp, A., Redaktion: Herrlinger, C., Seitenzahl/Blattzahl: 480, Keyword: Arzneimittelsicherheit; Risikobasiertes Qualitätsmanagement; Studienergebnisse, Fachschema: Pharmaindustrie~Arznei / Arzneimittellehre~Pharmakologie, Fachkategorie: Pharmazie, Apotheke~Pharmakologie, Warengruppe: HC/Pharmazie/Pharmakologie/Toxikologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 153, Höhe: 22, Gewicht: 600, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,78,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann Impact Detection dazu beitragen, Unfälle in der Industrie zu verhindern? Welche Technologien werden für die präzise Erfassung von Stößen und Zusammenstößen eingesetzt?
Impact Detection kann dazu beitragen, Unfälle in der Industrie zu verhindern, indem sie frühzeitig potenziell gefährliche Situationen erkennt und Alarm auslöst. Technologien wie Beschleunigungssensoren, Inertialsensoren und Laserscanner werden für die präzise Erfassung von Stößen und Zusammenstößen eingesetzt. Diese Sensoren ermöglichen eine genaue Messung und Analyse von Kräften, die auf Maschinen oder Arbeitskräfte einwirken, um Unfälle zu vermeiden. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.